
Software Supply Chain Attacks: Kur një update ose paketë software kthehet në rrezik për bizneset
Data: 19 Nëntor 2026
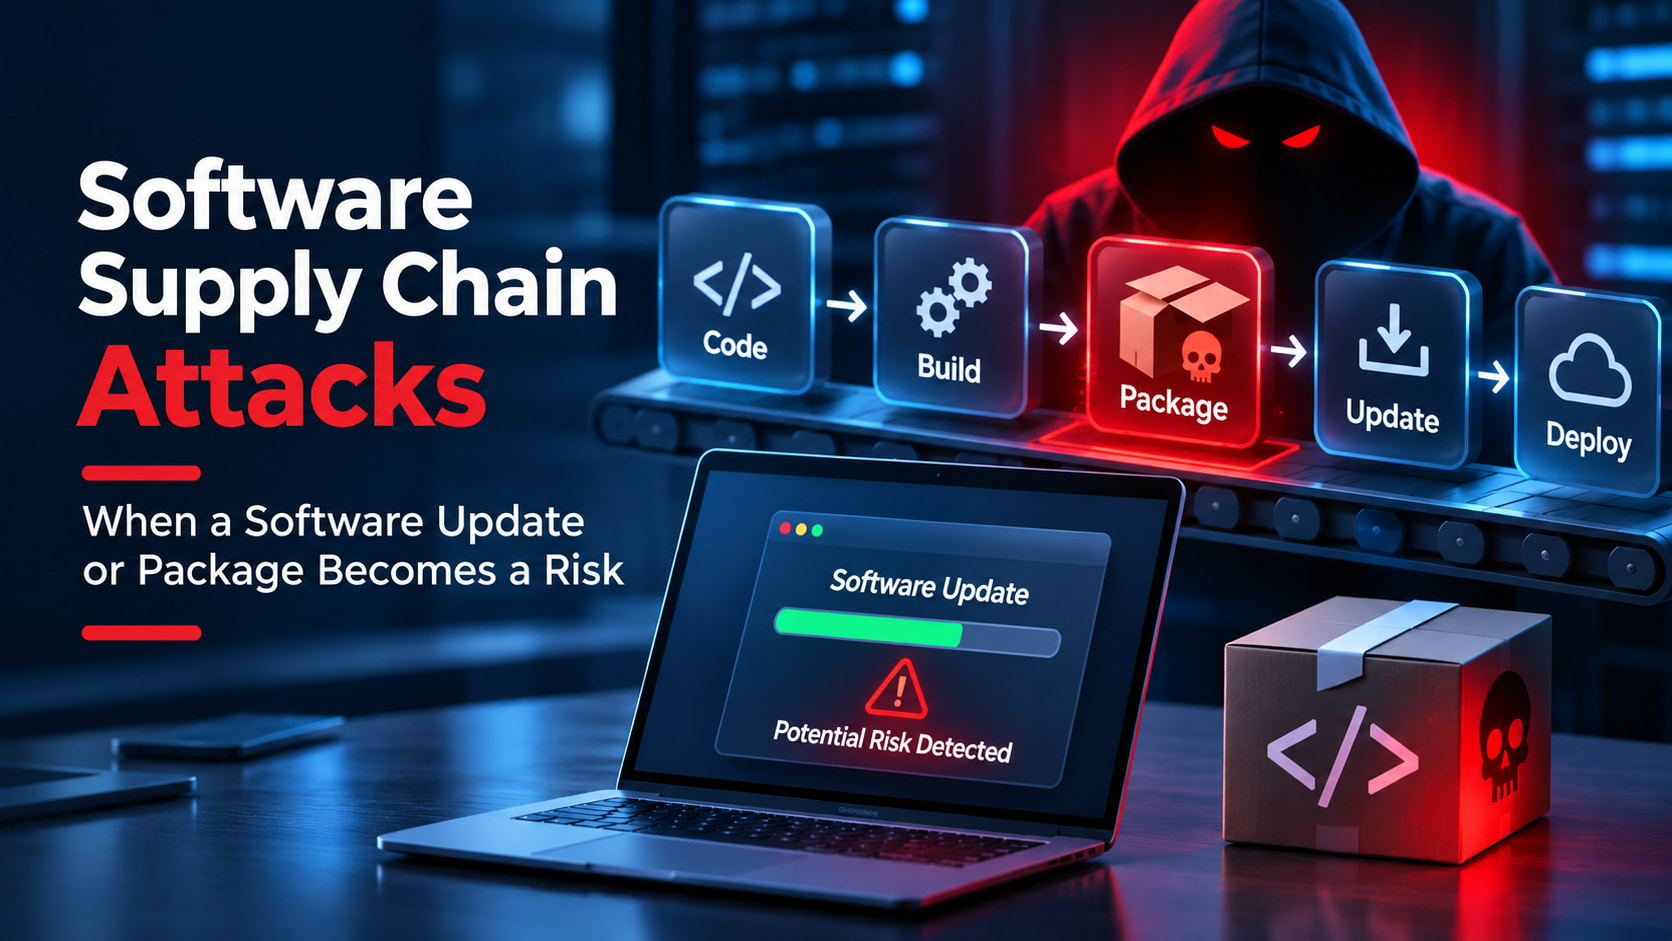
Në një mjedis ku bizneset përdorin dhjetëra aplikacione, biblioteka programimi, paketa software dhe shërbime Cloud, siguria nuk varet më vetëm nga mbrojtja e sistemeve të brendshme. Një përditësim i zakonshëm, një paketë e shkarkuar nga një repository ose një mjet i përdorur nga zhvilluesit mund të bëhet pika hyrëse e një sulmi kibernetik. Kjo është arsyeja pse Software Supply Chain Security po kthehet në një nga prioritetet kryesore për kompanitë që mbështeten te teknologjia.
Gjatë ditëve të fundit, raportimet për paketa të komprometuara në ekosistemet npm dhe PyPI kanë rikthyer vëmendjen te rreziku që mund të vijë nga komponentët software të konsideruar të besueshëm. Incidente të raportuara më 17 dhe 18 nëntor 2026 përfshijnë paketa të publikuara me kod keqdashës, të cilat mund të komprometojnë pajisjet e zhvilluesve dhe të ekspozojnë kredencialet e përdorura në mjediset cloud dhe CI/CD.
Burimi: Threat Watch, Incident Archive, 17–18 nëntor 2026; Vulnpocalypse, Supply-chain Attack Tracker, 18 nëntor 2026.
Për bizneset, këto incidente tregojnë se rreziku nuk vjen vetëm nga email-et phishing, serverët e ekspozuar apo sulmet direkte. Një komponent i besuar software mund të shndërrohet në pikën e dobët të të gjithë infrastrukturës. Soft & Solution Group e konsideron sigurinë e zinxhirit software një element të rëndësishëm të strategjisë moderne IT, veçanërisht për kompanitë që përdorin automatizim, cloud computing dhe zhvillim të vazhdueshëm të aplikacioneve.
Çfarë është Software Supply Chain Attack?
Software Supply Chain Attack është një sulm kibernetik që synon komprometimin e një komponenti, mjeti, procesi ose furnizuesi të përfshirë në zhvillimin, shpërndarjen apo mirëmbajtjen e software-it. Në vend që të sulmojnë drejtpërdrejt një kompani, sulmuesit mund të komprometojnë një paketë të përdorur nga zhvilluesit, llogarinë e një publikuesi, një repository, një plugin apo një pipeline automatizimi.
Në këtë mënyrë, kodi keqdashës mund të shpërndahet përmes një kanali që përdoruesit e konsiderojnë të sigurt. Kur një paketë instalohet ose një proces build ekzekutohet, kodi i dëmshëm mund të aktivizohet pa qenë i dukshëm në përdorimin normal të aplikacionit.
Si mund të kthehet një paketë software në kërcënim?
Shumë aplikacione moderne përdorin paketa të jashtme për të realizuar funksione të ndryshme. Zhvilluesit i instalojnë këto komponentë nga repository si npm apo PyPI, duke u mbështetur në reputacionin, dokumentacionin dhe versionet e publikuara.
Sulmuesit mund të krijojnë paketa me emra të ngjashëm me ato legjitime, të komprometojnë llogari publikimi ose të injektojnë kod keqdashës në versione të reja të një pakete ekzistuese. Në disa raste, aktiviteti keqdashës aktivizohet gjatë instalimit përmes skripteve automatike, pa kërkuar që zhvilluesi të përdorë drejtpërdrejt funksionin e komprometuar.
Një nga rreziqet më serioze është vjedhja e kredencialeve. Paketat keqdashëse mund të kërkojnë tokenë GitHub, çelësa API, kredenciale Cloud, sekrete CI/CD dhe informacione të ruajtura në ambientet e zhvillimit. Nëse këto kredenciale kanë privilegje të larta, sulmuesit mund të kalojnë nga një pajisje zhvilluesi drejt repository-ve, serverëve apo shërbimeve të tjera të kompanisë.
Pse CI/CD dhe mjediset Cloud janë veçanërisht të ekspozuara?
Pipeline-et CI/CD automatizojnë procese si testimi, build, publikimi dhe deploy i aplikacioneve. Për të kryer këto veprime, ato shpesh kanë akses në tokenë, çelësa, repository private dhe infrastruktura Cloud. Kjo i bën ato objektiva me vlerë të lartë për sulmuesit.
Nëse një paketë e komprometuar ekzekutohet brenda një pipeline-i, kodi keqdashës mund të përpiqet të marrë kredencialet e disponueshme, të ndryshojë proceset e build-it ose të komprometojë artefaktet që më pas shpërndahen në sisteme të tjera. Në këtë rast, një incident i vetëm mund të ndikojë jo vetëm te zhvilluesi, por edhe te produktet që kompania ndërton dhe u ofron klientëve.
Kjo është arsyeja pse siguria e software-it duhet të përfshijë kontrollin e varësive, verifikimin e publikimeve, kufizimin e privilegjeve dhe monitorimin e pipeline-eve automatike.
Çfarë rrezikojnë realisht bizneset?
Pasojat e një sulmi në software supply chain mund të shkojnë përtej komprometimit të një kompjuteri. Një incident mund të shkaktojë ekspozim të të dhënave sensitive, vjedhje kredencialesh, akses të paautorizuar në sistemet Cloud, ndërprerje të shërbimeve, manipulim të kodit dhe përhapje të malware në mjedise të tjera.
Për kompanitë që zhvillojnë software ose ofrojnë shërbime dixhitale, ekziston edhe rreziku që një komponent i komprometuar të përfundojë në produktin e dorëzuar te klientët. Kjo mund të ndikojë në besueshmërinë e kompanisë, marrëdhëniet me partnerët, kostot e rikuperimit dhe vazhdimësinë e biznesit.
Si mund të mbrohen kompanitë nga Software Supply Chain Attacks?
Mbrojtja fillon me kontrollin e komponentëve që përdoren në zhvillim. Kompanitë duhet të mbajnë një inventar të varësive software, të verifikojnë burimin e paketave dhe të shmangin instalimin e komponentëve të panjohur pa kontrolle sigurie. Përdorimi i lockfile-ve, versioneve të fiksuara dhe analizave të automatizuara të varësive ndihmon në kontrollin e ndryshimeve të papritura.
Po aq i rëndësishëm është kufizimi i privilegjeve. Tokenët dhe kredencialet e përdorura në pipeline-et CI/CD duhet të kenë aksesin minimal të nevojshëm, të ruhen në mënyrë të sigurt dhe të rotullohen rregullisht. Kompanitë duhet të aktivizojnë autentikimin multifaktor për llogaritë kritike, të monitorojnë ndryshimet e papritura në repository dhe të kontrollojnë publikimet e reja të paketave.
Për më tepër, organizatat duhet të kenë një plan reagimi ndaj incidenteve, i cili përfshin izolimin e mjediseve të prekura, revokimin e kredencialeve të komprometuara, analizimin e aktiviteteve të dyshimta dhe rindërtimin e sistemeve nga burime të verifikuara.
Përfundim: besimi te software-i duhet të verifikohet
Sulmet ndaj Software Supply Chain po tregojnë se siguria e një kompanie nuk përcaktohet vetëm nga firewall-et, antivirusët apo mbrojtja e serverëve. Ajo varet edhe nga çdo paketë, bibliotekë, përditësim, plugin dhe proces automatizimi që përdoret gjatë ndërtimit dhe operimit të sistemeve.
Në një ekonomi gjithnjë e më të varur nga software-i, kompanitë duhet të kalojnë nga ideja e besimit automatik te verifikimi i vazhdueshëm. Kontrolli i varësive, mbrojtja e kredencialeve, monitorimi i CI/CD dhe reagimi i shpejtë ndaj incidenteve nuk janë më vetëm praktika për ekipet teknike, por pjesë e strategjisë së biznesit.
Soft & Solution Group rekomandon që kompanitë ta trajtojnë sigurinë e zinxhirit software si një proces të vazhdueshëm, duke vlerësuar çdo komponent që mund të ndikojë në integritetin, performancën dhe sigurinë e sistemeve të tyre.
Siç thekson Ermal Beqiri, themelues i Soft & Solution Group:
“Siguria e një sistemi nuk varet vetëm nga teknologjia që ndërtojmë, por edhe nga çdo komponent që zgjedhim të besojmë. Në një mjedis dixhital të ndërlidhur, verifikimi i software-it është po aq i rëndësishëm sa vetë zhvillimi i tij.”