
Sa gjatë duhet t’i besojë një sistem një përdoruesi pasi është identifikuar?
Data: 16 Shtator 2026
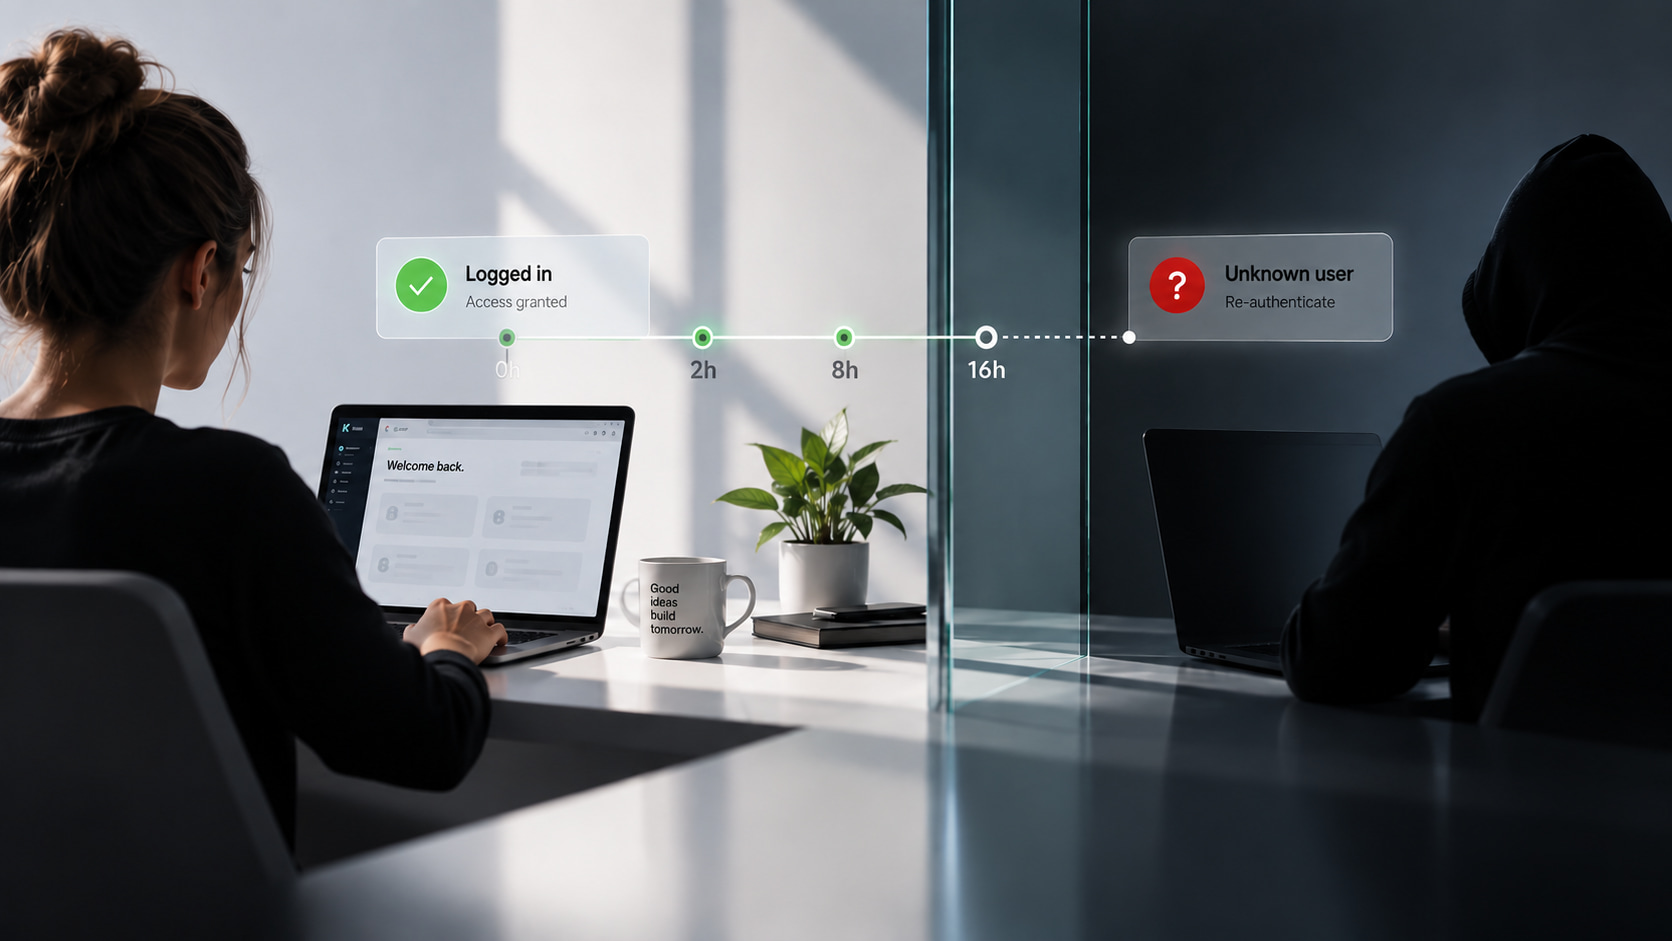
Kur një përdorues hyn në një sistem, identiteti i tij verifikohet. Nëse kredencialet dhe mekanizmat e tjerë të autentikimit janë të vlefshëm, sistemi i jep akses dhe krijon një sesion.
Por autentikimi konfirmon identitetin në një moment të caktuar. Përdoruesi mund të vazhdojë të punojë për orë të tëra pa u identifikuar përsëri.
Kjo krijon një pyetje të rëndësishme për sigurinë e software-it: sa gjatë duhet të konsiderohet i besueshëm një sesion pasi përdoruesi është autentikuar?
Login-i është fillimi i aksesit, jo fundi i kontrollit
Pas një login-i të suksesshëm, sistemi zakonisht krijon një sesion që lejon përdoruesin të vazhdojë punën pa futur kredencialet për çdo veprim.
Kjo është e domosdoshme për përdorshmërinë. Por një sesion i hapur përfaqëson gjithashtu vazhdimin e një vendimi të marrë më herët: sistemi po supozon se personi që po përdor sesionin vazhdon të jetë i njëjti person që u autentikua në fillim.
Sa më gjatë të zgjasë ky besim, aq më e rëndësishme bëhet mënyra se si menaxhohet.
NIST e konsideron pikërisht këtë si pjesë të session management dhe përcakton se ri-autentikimi periodik shërben për të konfirmuar praninë e vazhdueshme të përdoruesit në një sesion të autentikuar.
Një sesion aktiv nuk do të thotë gjithmonë se situata është e njëjtë
Marrim një rast të thjeshtë.
Një përdorues identifikohet në orën 08:00 nga pajisja e tij e punës. Disa orë më vonë, sesioni vazhdon të jetë aktiv. Teknikisht, sistemi mund të ketë ende një sesion të vlefshëm, por koha që ka kaluar, mungesa e aktivitetit apo konteksti i aksesit mund të ndryshojnë nivelin e rrezikut.
Pikërisht për këtë arsye ekzistojnë mekanizma si session expiration, inactivity timeout dhe reauthentication.
NIST dallon dy kufij kryesorë: një kufi të përgjithshëm për kohëzgjatjen e sesionit dhe një kufi për periudhat pa aktivitet. Kur këta kufij arrihen, sesioni duhet të përfundojë ose përdoruesi duhet të autentikohet përsëri, sipas politikës së sistemit.
Jo çdo përdorues dhe çdo veprim kanë të njëjtin nivel rreziku
Një nga sfidat e session management është se një rregull i vetëm nuk është domosdoshmërisht i përshtatshëm për çdo situatë.
Leximi i informacionit të përgjithshëm dhe administrimi i privilegjeve kritike nuk përfaqësojnë të njëjtin nivel rreziku. Po kështu, një përdorues standard dhe një administrator me akses të gjerë nuk kanë domosdoshmërisht nevojë për të njëjtën politikë sesioni.
Kjo është arsyeja pse menaxhimi modern i aksesit po bëhet më i detajuar. Më 15 shtator 2026, Google Cloud njoftoi përfundimin e aplikimit të një kohëzgjatjeje standarde prej 16 orësh për klientët që nuk kishin konfiguruar vetë session length, ndërsa kontrollet e reja lejojnë politika më specifike sipas grupeve dhe aplikacioneve. Google jep si shembull mundësinë e një sesioni dyorësh për përdorues me privilegje të larta dhe një sesioni standard 16-orësh për developerët e zakonshëm.
Siguria dhe eksperienca e përdoruesit duhet të funksionojnë së bashku
Një sistem mund t’i kërkojë përdoruesit të identifikohet vazhdimisht, por kjo do ta bënte përdorimin të lodhshëm. Nga ana tjetër, një sesion që qëndron aktiv pa kufij mund të rrisë ekspozimin nëse pajisja ose sesioni përfundon në duart e dikujt tjetër.
Prandaj qëllimi nuk është thjesht të shkurtohet sa më shumë koha e sesionit.
Qëllimi është të përcaktohet kur ka kuptim që sistemi të vazhdojë t’i besojë autentikimit ekzistues dhe kur duhet të kërkojë një verifikim të ri.
Vetë standardet moderne e trajtojnë këtë si një vendim që varet nga konteksti, duke përfshirë llojin e aplikacionit, pajisjen, mjedisin ku përdoret sistemi dhe nivelin e sigurisë së kërkuar.
Besimi digjital ka një dimension kohor
Shpesh siguria e identitetit diskutohet në momentin e login-it: password, MFA, passkeys apo metoda të tjera autentikimi.
Por një sistem duhet të menaxhojë edhe atë që ndodh pas autentikimit.
Sa kohë ka kaluar? A ka qenë sesioni joaktiv? Çfarë lloj aksesi ka përdoruesi? A po kërkon të kryejë një veprim që kërkon një nivel më të lartë sigurie?
Këto vendime e bëjnë session management pjesë të arkitekturës së aksesit dhe jo thjesht një timer që e nxjerr përdoruesin automatikisht nga sistemi.
Në Soft & Solution Group, menaxhimi i identitetit dhe aksesit trajtohet si pjesë e mënyrës se si projektohet siguria e një sistemi gjatë gjithë ciklit të përdorimit, nga autentikimi fillestar deri te kontrolli i vazhdueshëm i aksesit.
Siç shprehet Ermal Beqiri, themelues i Soft & Solution Group:
“Siguria nuk përfundon kur përdoruesi bën login. Një sistem duhet të dijë edhe kur është koha ta verifikojë përsëri identitetin e tij. Ky ekuilibër mes aksesit dhe kontrollit është pjesë e mënyrës si ndërtohet një sistem i sigurt.”
Një login i suksesshëm konfirmon se sistemi i besoi përdoruesit në atë moment. Session management përcakton për sa kohë ky besim vazhdon të jetë i vlefshëm.