AI dhe siguria kibernetike: Si po ndryshon peizazhi global i kërcënimeve digjitale në vitin 2026
Data: 29 Tetor 2026
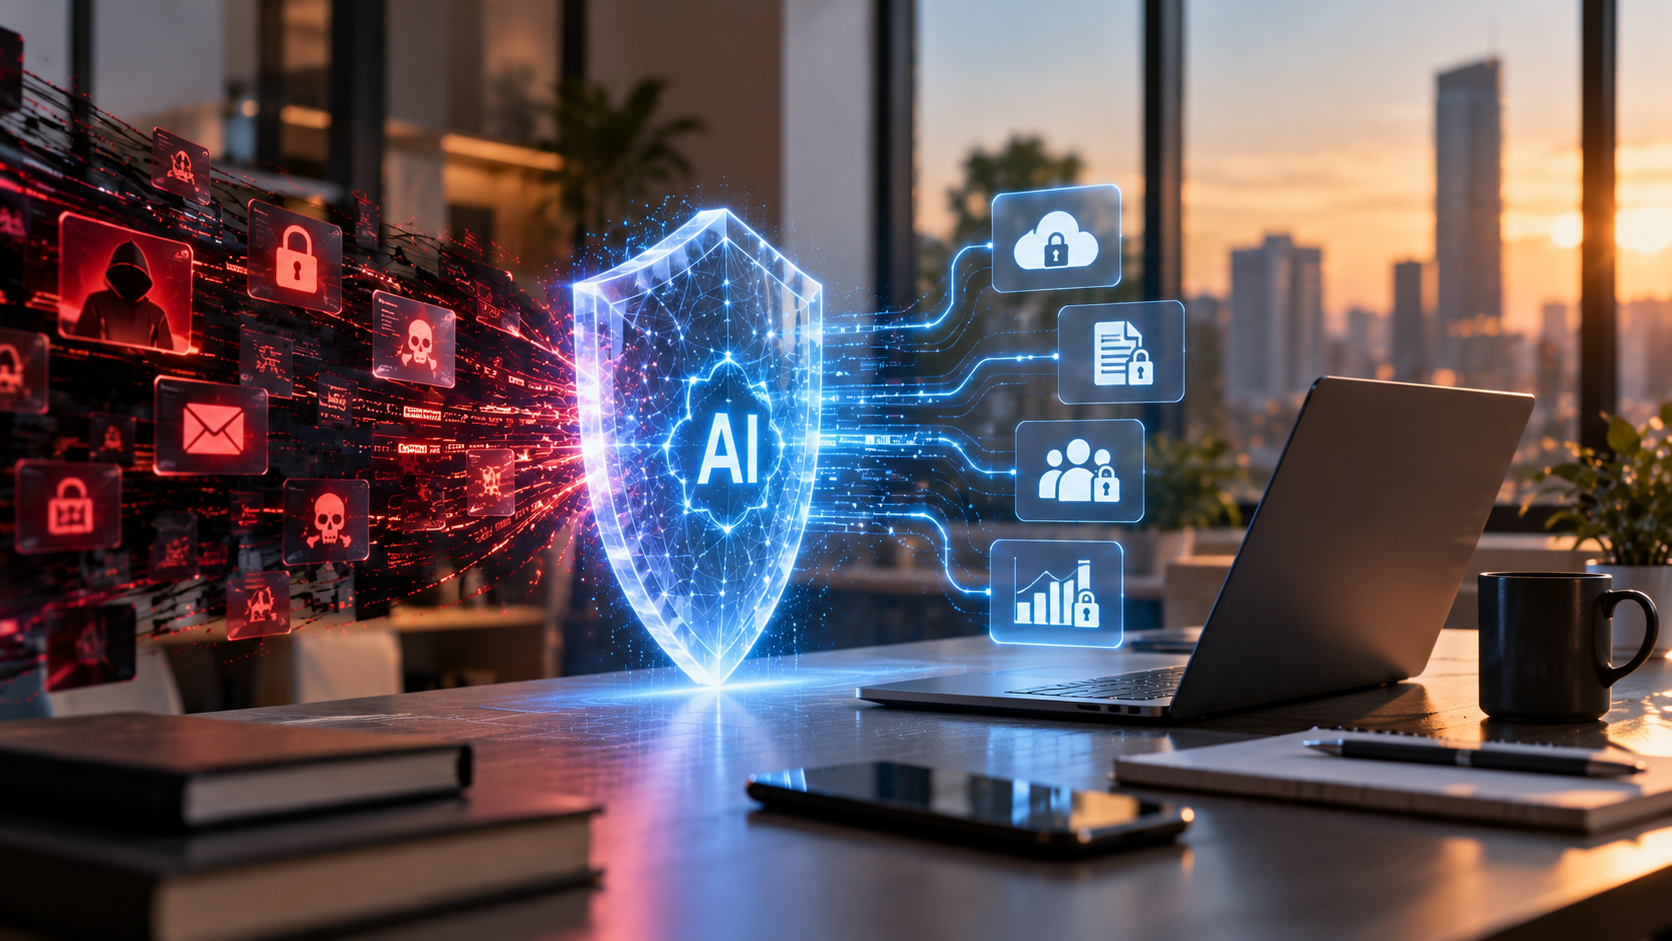
Inteligjenca artificiale po ndryshon mënyrën se si organizatat përballen me kërcënimet kibernetike. Mjetet e AI mund të ndihmojnë në analizimin e sasive të mëdha të të dhënave, identifikimin e sjelljeve të pazakonta dhe zbulimin më të shpejtë të aktiviteteve të dyshimta. Në të njëjtën kohë, teknologjia mund të përdoret edhe nga sulmuesit për të automatizuar dhe përshtatur sulmet. Për bizneset, kjo e bën sigurinë kibernetike një përgjegjësi strategjike, jo vetëm teknike.
Sistemet e sigurisë që përdorin AI mund të analizojnë sinjale nga rrjetet, pajisjet, aplikacionet dhe llogaritë e përdoruesve për të ndihmuar ekipet të dallojnë kërcënimet. Megjithatë, rezultatet varen nga cilësia e të dhënave, konfigurimi dhe mbikëqyrja. AI nuk e zëvendëson ekspertizën njerëzore dhe nuk garanton parandalimin e çdo sulmi.
Për bizneset, Soft & Solution Group rekomandon një qasje të planifikuar: të kuptohen asetet kritike, të vlerësohen rreziqet dhe të zbatohen kontrolle të përshtatshme për madhësinë dhe nevojat e organizatës. Teknologjia duhet të mbështesë një strategji të qartë sigurie dhe jo të përdoret si zgjidhje e vetme.
Si po përdoret AI për të forcuar mbrojtjen kibernetike?
AI mund të ndihmojë në zbulimin e anomalive, klasifikimin e alarmeve, analizimin e emaileve të dyshimta dhe prioritizimin e incidenteve sipas rrezikut. Kjo mund t’u japë ekipeve të IT-së më shumë kohë për të hetuar rastet e rëndësishme dhe për të reaguar më shpejt. Automatizimi i disa detyrave rutinë mund të jetë i dobishëm, veçanërisht kur ka shumë sinjale për t’u shqyrtuar.
Megjithatë, vendimet që ndikojnë në sistemet kritike, qasjen e përdoruesve ose të dhënat e klientëve duhet të kenë rregulla të qarta dhe, kur është e nevojshme, miratim njerëzor. Alarmet e pasakta mund të shpërqendrojnë ekipet, ndërsa një kërcënim i paidentifikuar mund të mbetet pa u trajtuar.
Çfarë duhet të bëjnë bizneset për t’u përgatitur?
Filloni me një inventar të sistemeve, të dhënave dhe llogarive kritike. Aktivizoni autentikimin me shumë faktorë, zbatoni parimin e privilegjit minimal dhe mbani sistemet e aplikacionet të përditësuara. Përcaktoni gjithashtu mënyrën e ruajtjes së kopjeve rezervë dhe testoni rikuperimin e të dhënave.
Trajnoni punonjësit për të njohur phishing-un, mesazhet e rreme dhe kërkesat e pazakonta për pagesa ose kredenciale. Vendosni procedura për raportimin e incidenteve, regjistroni aktivitetet e rëndësishme dhe testoni rregullisht planet e reagimit. Nëse përdorni mjete të AI-së, kontrolloni se si përpunohen të dhënat dhe kush ka qasje te rezultatet.
Rreziqet dhe kufijtë e AI-së në sigurinë kibernetike
Sulmuesit mund të përdorin AI për të krijuar mesazhe mashtruese më bindëse, për të përshpejtuar kërkimin e dobësive ose për të përshtatur përpjekjet e tyre. Nga ana tjetër, sistemet mbrojtëse mund të japin alarme të rreme, të humbasin kontekstin ose të mbështeten në të dhëna jo të plota. Prandaj, nevojiten testime, monitorim, kontroll i qasjes dhe përditësim i vazhdueshëm i politikave të sigurisë.
Si të ndërtohet një strategji e qëndrueshme?
Matni kohën e zbulimit dhe reagimit ndaj incidenteve, numrin e alarmeve të konfirmuara, rezultatet e testimeve dhe kohën e rikuperimit. Vlerësoni edhe kostot e licencimit, integrimit, trajnimit dhe mirëmbajtjes. Përdorni rezultatet për të përmirësuar kontrollet dhe për të vendosur ku automatizimi sjell përfitimin më të madh.
Përfundim: siguria kërkon teknologji dhe përgjegjësi
AI mund t’i ndihmojë bizneset të zbulojnë kërcënimet më shpejt dhe të përdorin më mirë burimet e ekipeve të IT-së, por nuk është zëvendësim për bazat e sigurisë. Mbrojtja efektive mbështetet te kontrollet e qarta, përditësimet, kopjet rezervë, trajnimi i punonjësve dhe një plan i testuar reagimi ndaj incidenteve.
Siç thekson Ermal Beqiri, themelues i Soft & Solution Group:
“Teknologjia e sigurisë sjell vlerë kur kombinohet me procese të qarta, njerëz të përgatitur dhe përgjegjësi të përcaktuar.”
Hapi i parë është të kuptohen rreziqet reale të organizatës, të forcohen masat bazë dhe të përdoret AI aty ku mund të përmirësojë matshëm zbulimin dhe reagimin.